

前几天,特斯拉车主张先生收到了一条短信,内容是他的车辆涉及车门应急表示及降窗、车内摄像头驾驶员注意力检测系统召回,让他尽快登录官网查询,并附上了官网登录入口。还强调如不实施召回,不仅会面临安全隐患,后续会取消质保服务。而这样的短信,近期出现在很多的车主的手机短信列表里。
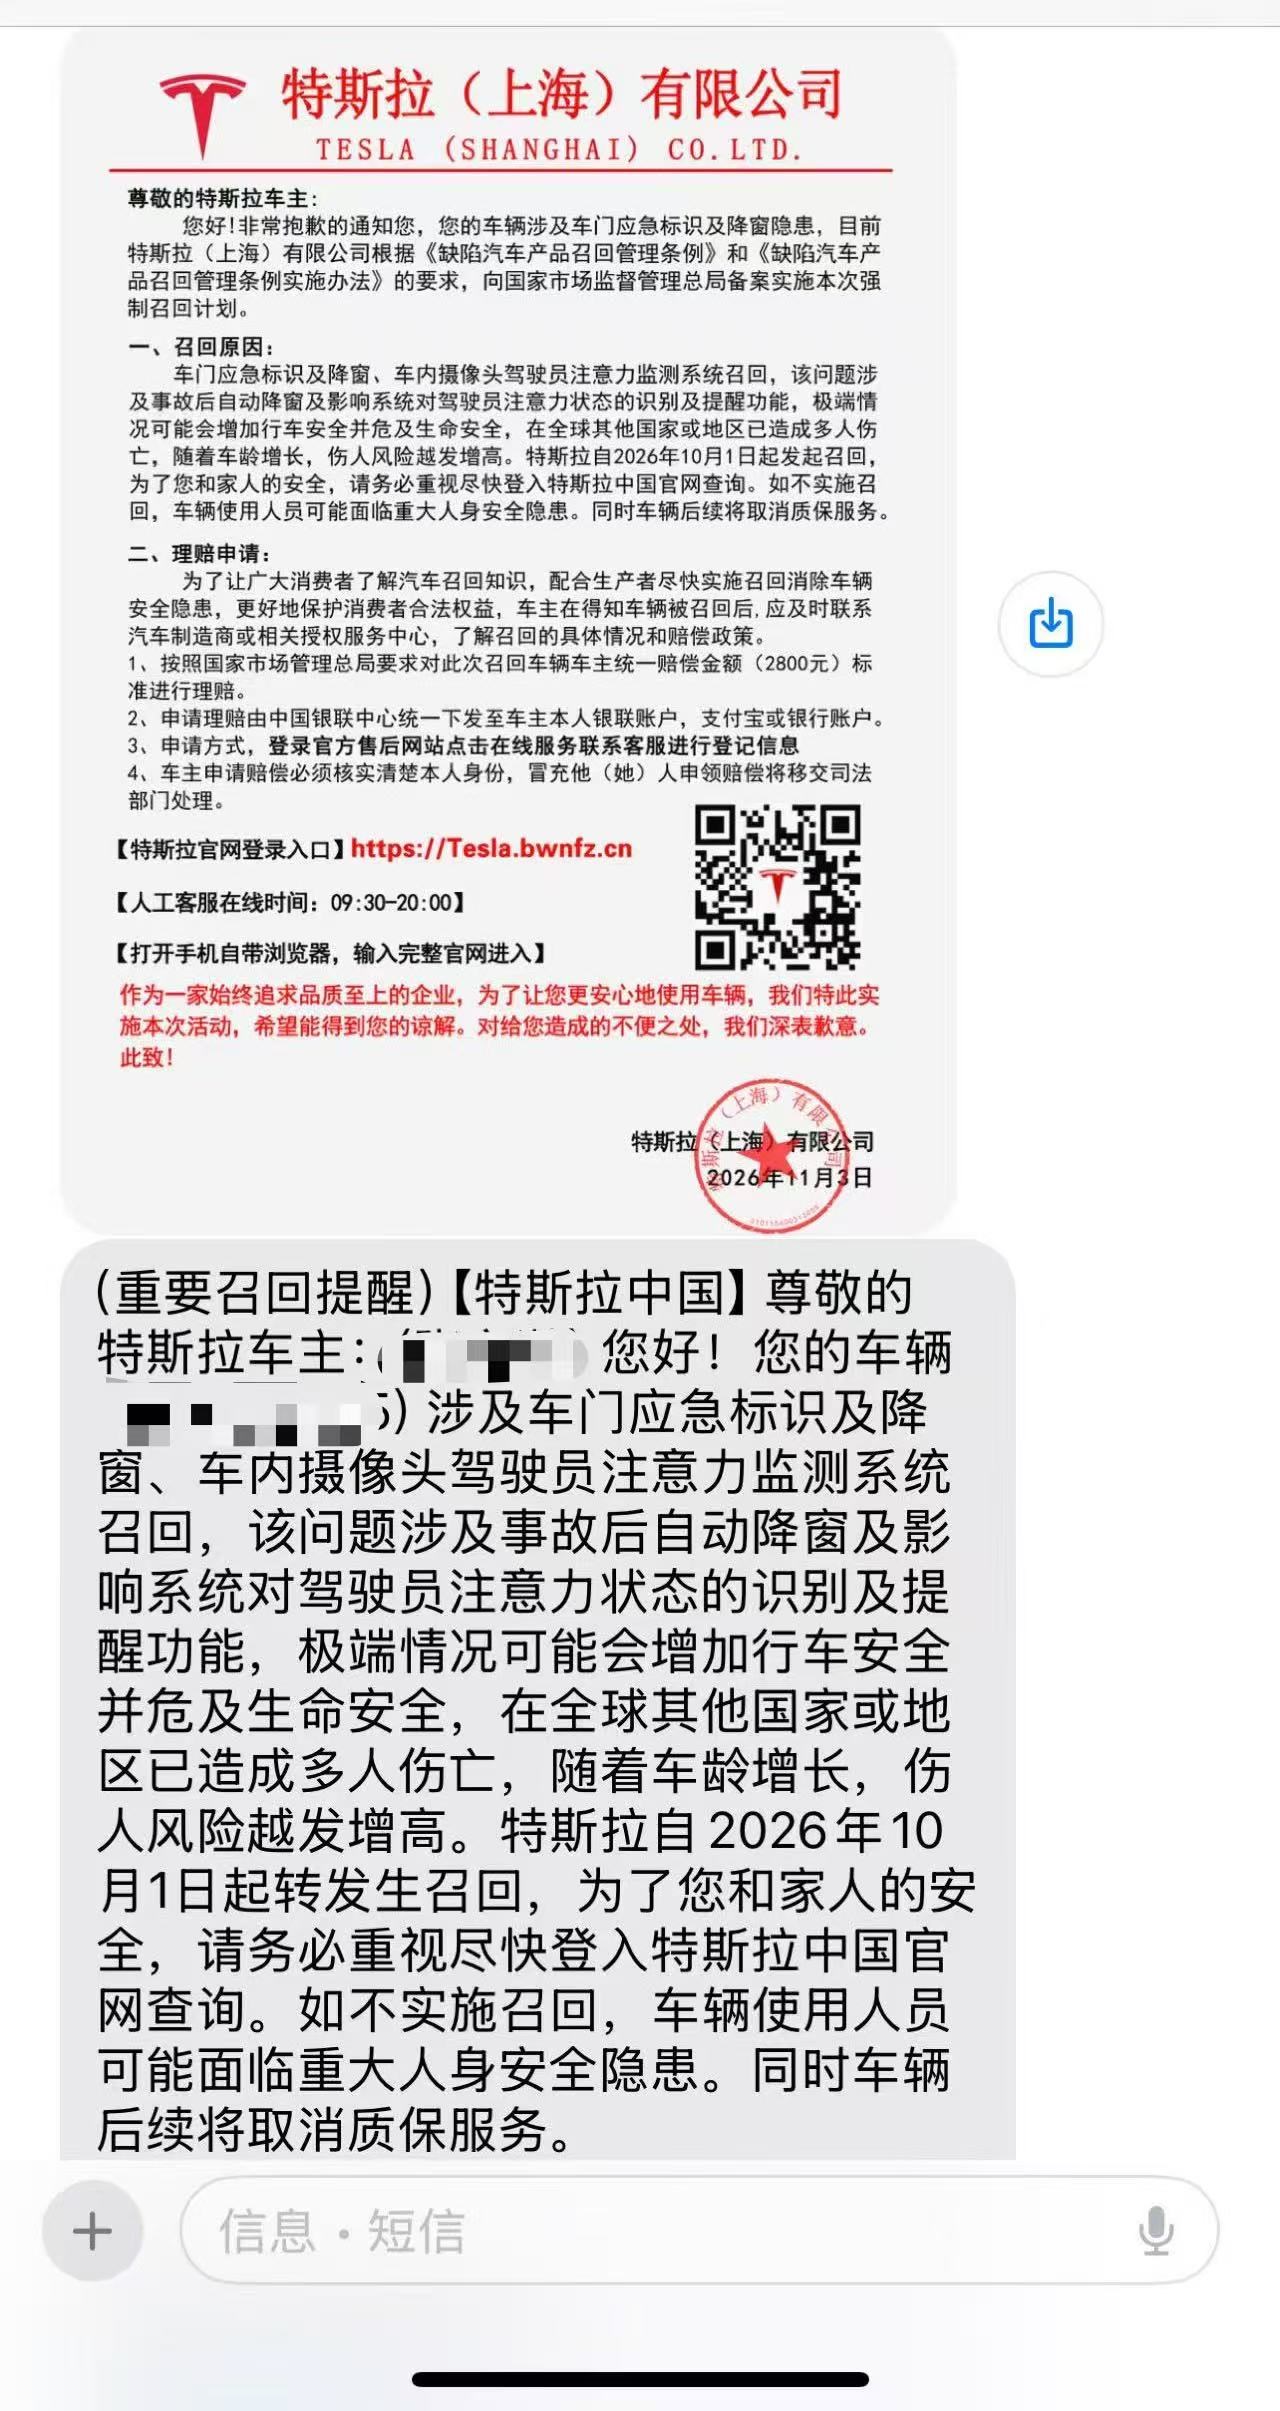
为此,市场监管总局召回中心发出提醒,揭开了近期密集爆发的汽车召回诈骗的冰山一角。从特斯拉、宝马、奔驰到比亚迪、长安,二十余家车企相继被冒名,有车主被骗走二十余万元。诈骗分子精准报出车主姓名、车牌号甚至车架号,以“气囊缺陷”“逾期取消质保”制造恐慌,诱导转账或窃取验证码。表面看,这是一场借官方召回公告节奏而起的电信诈骗潮;往深处追问,真正令人不安的问题只有一个:车主的信息,究竟是怎么落到骗子手里的?
召回之所以被选中为诈骗的“壳”,源于其天然的信任杠杆。汽车召回是监管部门背书的正规程序,车主对此的默认预期是“官方在保护我”,而非“有人在骗我”。诈骗分子恰恰利用了这种心理惯性。更关键的是,真实召回公告的发布节奏成了骗子的“时间表”。11月4日与6日,总局召回中心连续发布多起涉及近十个品牌的召回公告,虚假短信几乎同步涌向车主手机。这种“真公告、假通知”的衔接,让即便有一定警惕性的车主也容易放松戒备。召回本身不收费、理赔不转账,本是常识,但当恐慌被精准制造,常识便让位于本能反应。
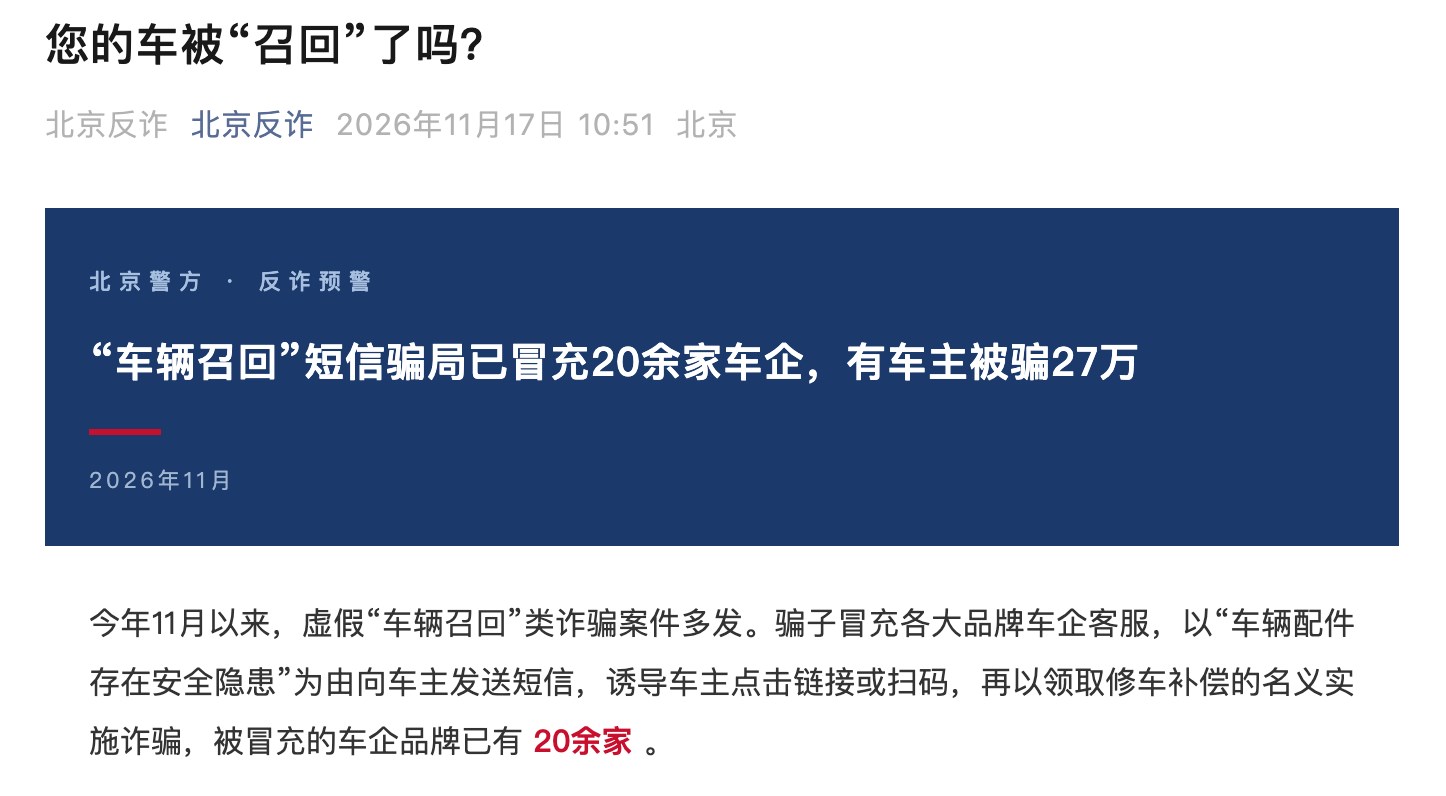
然而,诈骗能否得逞,不取决于话术多精巧,而取决于信息多精准。多名车主反映,短信中的姓名、车型、车牌号分毫不差,部分甚至包含车架号。这已不是广撒网式的群发诈骗,而是针对特定车主的“定向收割”。
问题随之而来:这些数据从何而来?汽车行业的数据链路之长、参与主体之杂,在消费领域中罕有匹敌。车企、经销商、4S店、保险公司、第三方维保平台、车联网服务商、物流环节,每一环都握有车主信息的部分或全部。当一个行业的信息流转涉及数十个主体,而合规能力参差不齐时,泄露便不再是“是否会发生”的问题,而是“在哪个环节发生”的问题。《汽车数据安全管理若干规定》虽已落地,但面对外包流转分散、跨机构溯源困难的现实,常态化穿透式监管的成本极高,中小服务商内部泄露与违规倒卖的风险尤为突出。
更值得警惕的是,此次诈骗潮暴露的并非某一个品牌的漏洞,而是整个汽车数据生态的系统性脆弱。二十余家车企被冒充,意味着骗子的数据池覆盖了多个品牌、多个渠道来源的车主信息。如果只是一家经销商泄露,波及面不会如此之广。
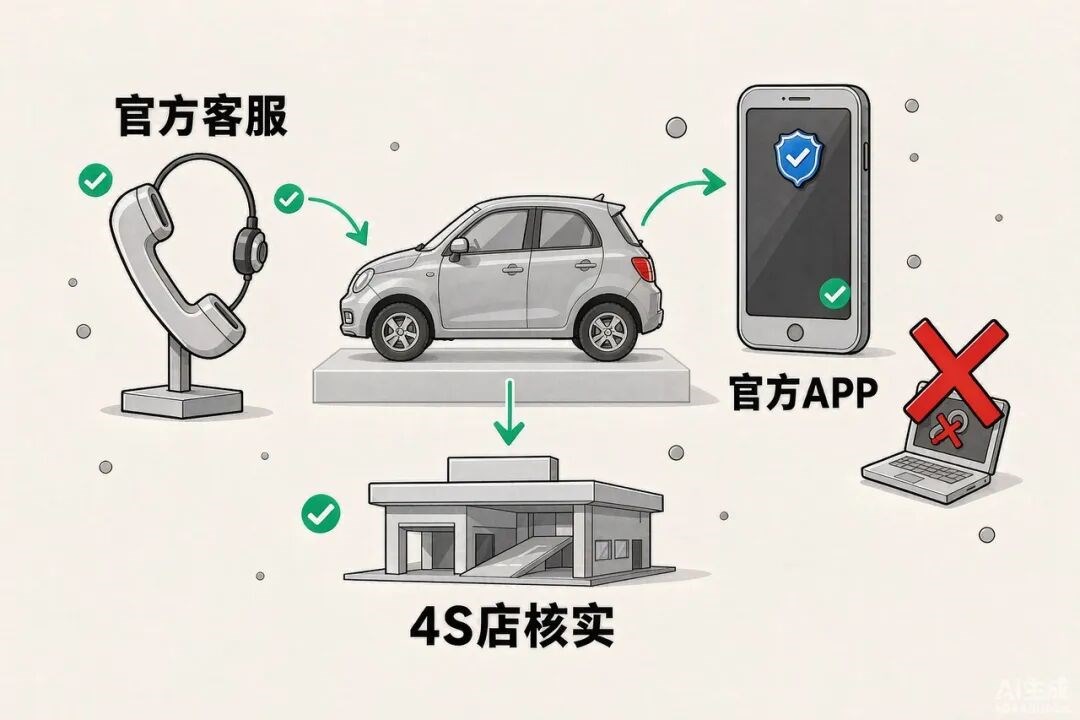
面对这一局面,将责任完全推给车主“提高警惕”是廉价的。提醒当然必要——不点链接、不给验证码、转账前核实——但当诈骗短信能准确叫出你的名字和车牌号时,要求每一个普通人在恐慌中保持绝对理性,本身就是不现实的。
因此,真正需要被追问的是:那些持有车主信息的企业和机构,是否尽到了与数据敏感度相匹配的保护义务?经销商把客户信息录入系统时,是否知道这些数据最终流向了哪里?第三方服务商在合同结束后,是否真正删除了手中的车主数据?监管在召回公告发布的同时,能否同步建立更严格的信息访问与使用边界?
召回是好事,它意味着缺陷被正视、安全被修复。但召回信息的公开,不应成为诈骗分子的“情报源”。当官方公告与诈骗短信几乎同步抵达车主手机时,这已经不是巧合可以解释的现象。堵住信息泄露的源头,比提醒一万次“不要转账”更有意义。否则,下一次真实召回发布时,骗子依然会准时出现,而车主依然要在“信官方”与“防诈骗”之间,做出一个本不该由他们独自承担的风险判断。
 未登录
车友评论0人参与